Ataque cibernético paralisa refrigeradores de supermercados franceses
Invasão digital causa destruição em massa
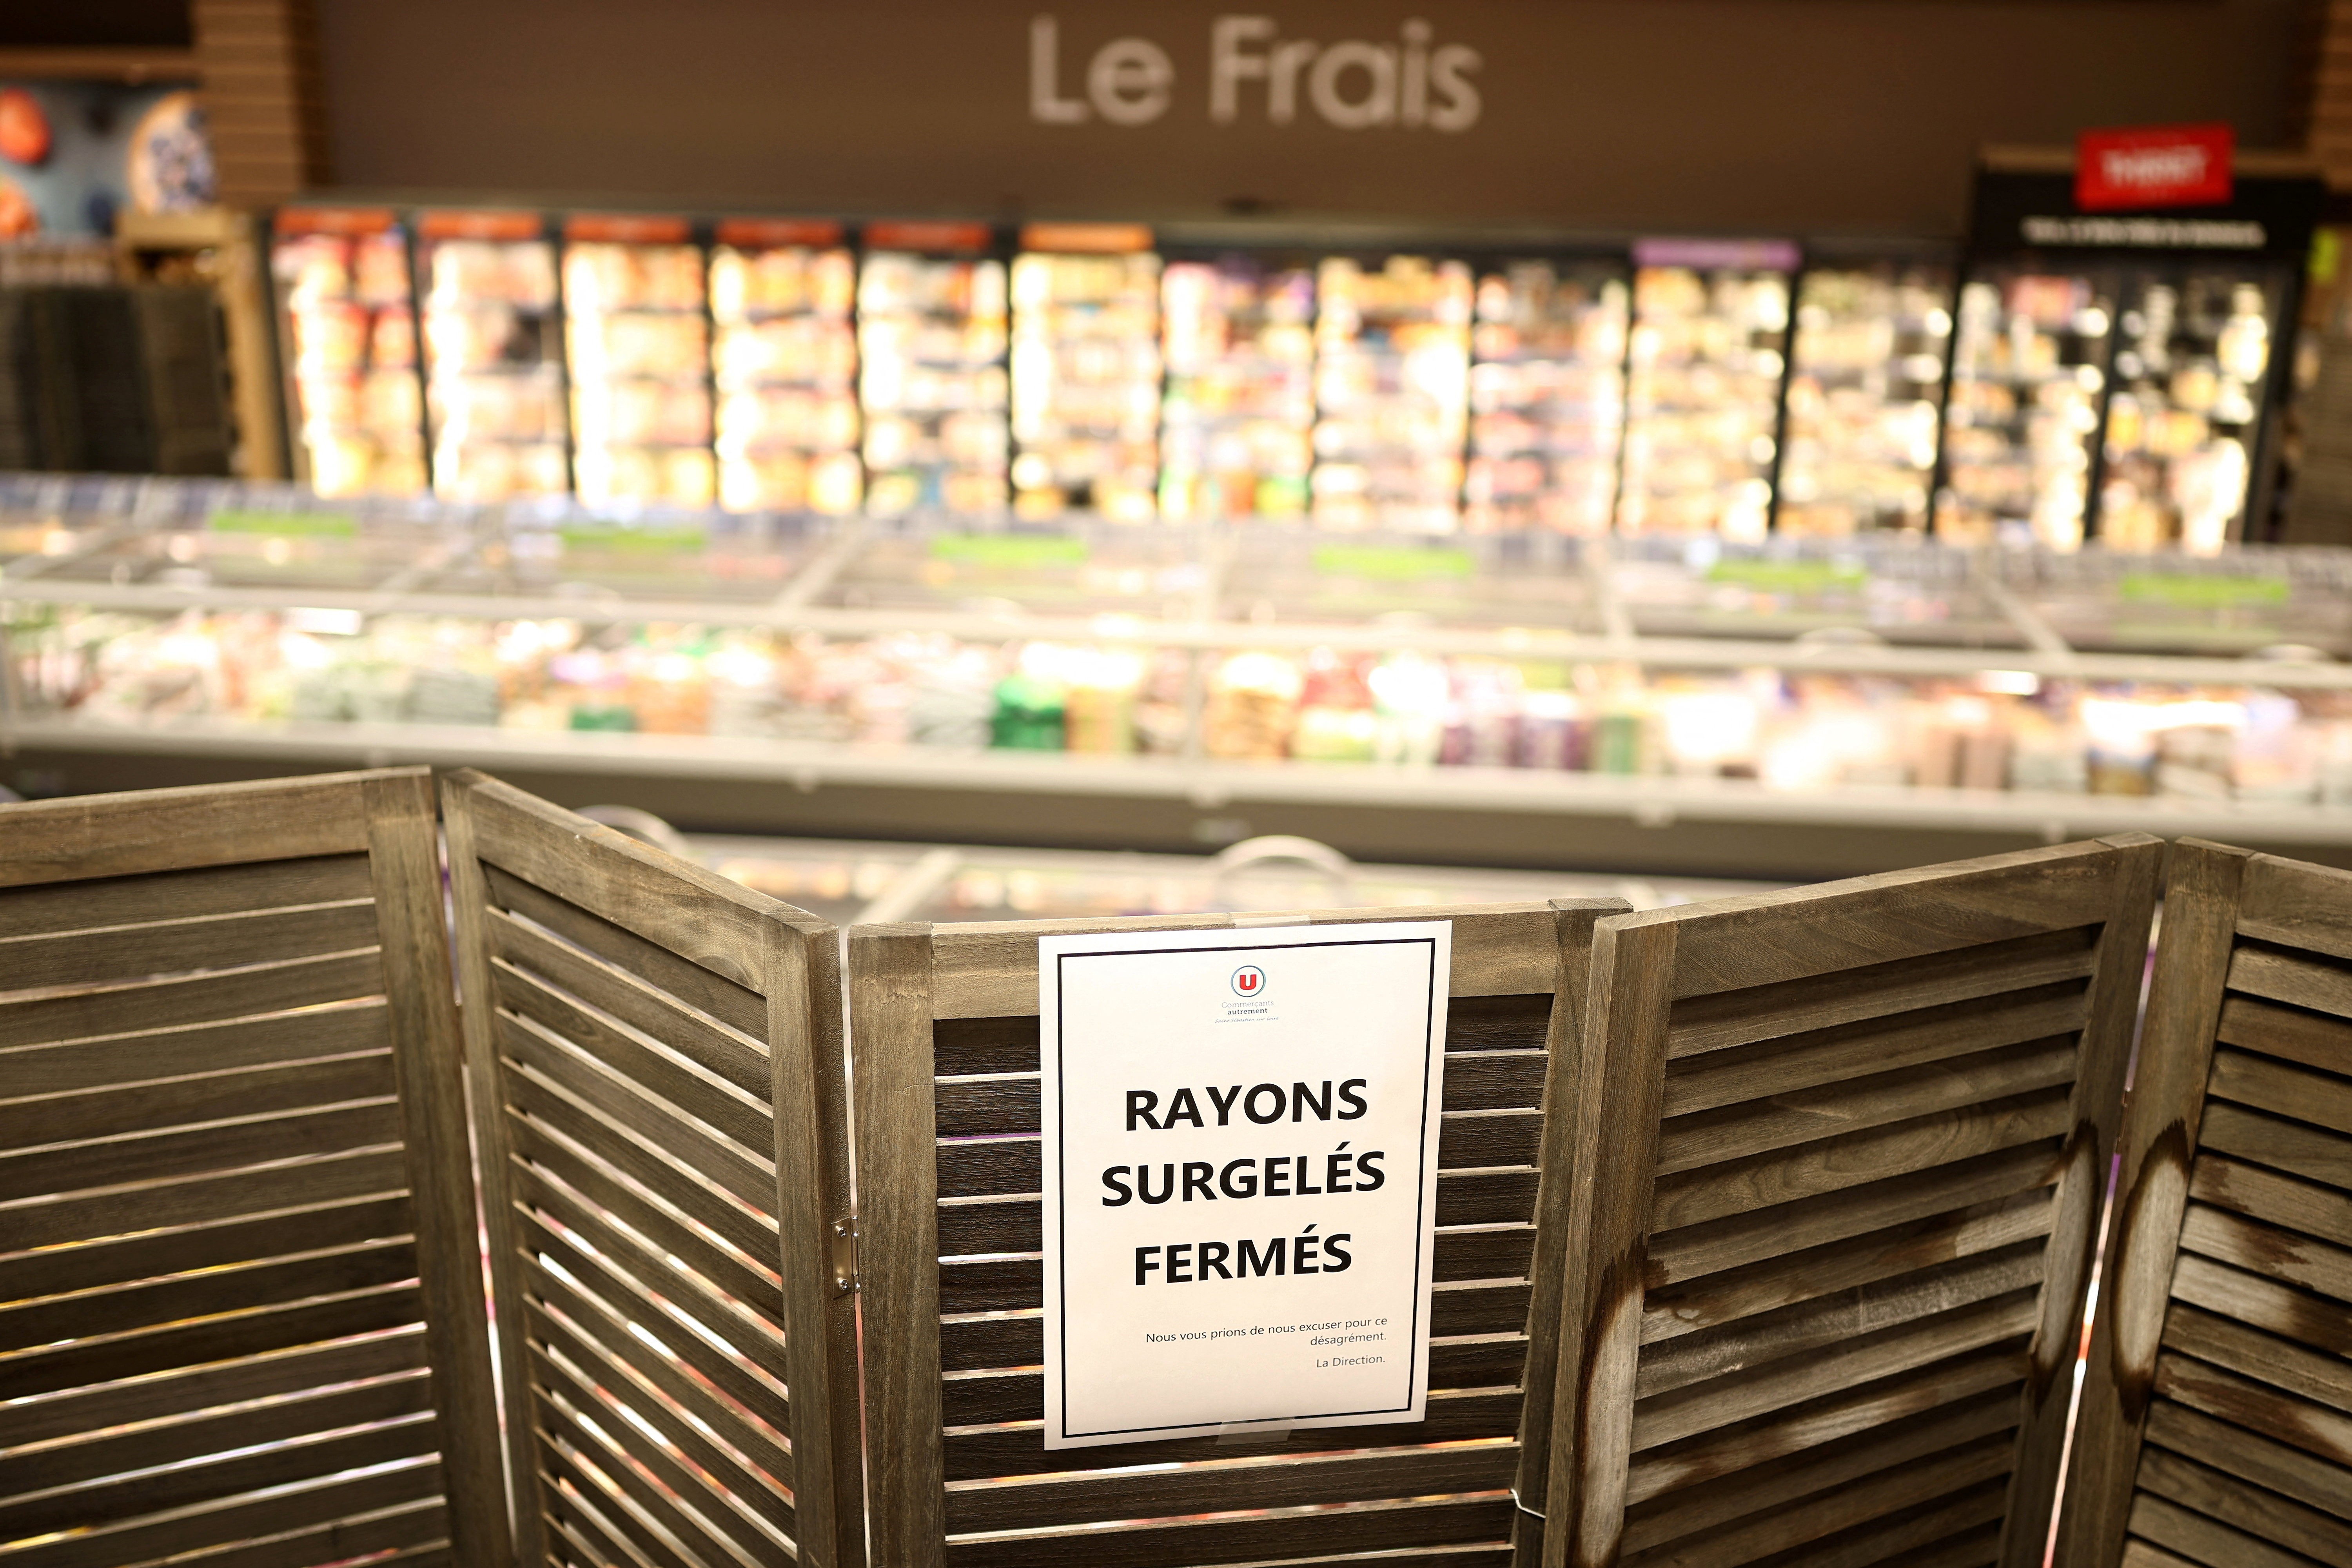
Um ataque cibernético de grande escala atingiu dezenas de supermercados franceses durante a noite, com hackers conseguindo invadir e comprometer os sistemas de controle de refrigeração. O ataque cibernético supermercados provocou o aquecimento deliberado de geladeiras e freezers para temperaturas extremas de 50 graus Celsius, desencadeando incêndios, destruição massiva de alimentos e prejuízos significativos para as redes varejistas do país.
Segundo a Procuradoria de Paris, o incidente representava uma ação de "grande escala" que afetava simultaneamente refrigeradores conectados em várias grandes redes de supermercados espalhadas por todo o território francês. As consequências foram imediatas e devastadoras: perda generalizada de produtos perecíveis, incêndios em diversos estabelecimentos e interrupção operacional em centenas de pontos de venda.
Resposta das autoridades e investigação em andamento
O primeiro-ministro francês Sébastien Lecornu acionou imediatamente a Agência Nacional de Segurança Cibernética da França (ANSSI) para investigar o incidente com máxima prioridade. As autoridades francesas iniciaram coordenação com congêneres europeus, alertadas para possibilidade de que outros países pudessem sofrer ataques similares utilizando as mesmas vulnerabilidades.
Durante o processo investigativo, a ANSSI identificou uma vulnerabilidade crítica no software de gerenciamento de refrigeração fornecido pela empresa dinamarquesa Danfoss, reconhecida fabricante global de sistemas de controle climático e refrigeração industrial. Esta descoberta apontava para a Danfoss como elo fraco na cadeia de segurança cibernética dos supermercados.
Dimensão do desastre entre as principais redes varejistas
A Carrefour confirmou que 80 de seus supermercados sofreram comprometimento direto dos sistemas refrigerados. A Monoprix reportou impactos em aproximadamente 5% de sua rede de lojas. A Les Mousquetaires, proprietária da rede Intermarché, divulgou dados mais alarmantes: refrigeradores de cerca de 150 estabelecimentos foram mantidos a 50 graus Celsius durante seis horas ininterruptas na noite do ataque.
Representantes da Les Mousquetaires confirmaram que a totalidade dos produtos alimentares armazenados foi descartada para prevenir riscos sanitários e garantir segurança ao consumidor. A Cooperativa U também declarou ter sido vítima do ataque, com seu presidente-executivo Dominique Schelcher qualificando o incidente como "de extrema gravidade e sem precedentes" ao atacar infraestrutura essencial para conservação de alimentos frescos e abastecimento da população francesa.
Vulnerabilidade técnica na Danfoss
Os sistemas de refrigeração em supermercados funcionam através de painéis de controle sofisticados conectados à internet, gerenciando todas as geladeiras e freezers simultaneamente. Este modelo permite que equipes de manutenção realizem ajustes e monitoramento remoto de qualquer localização geográfica, oferecendo flexibilidade operacional mas criando superfícies de ataque potenciais para agentes maliciosos.
A Danfoss reconheceu estar "ciente de incidentes na França afetando número limitado de sistemas de gerenciamento de refrigeração". A empresa revelou que os equipamentos comprometidos "utilizavam versões desatualizadas de firmware", recomendando há tempos que clientes mantivessem sistemas com suporte atualizado com versões mais recentes e migrasse infraestrutura legada para soluções contemporâneas.
Em 9 de agosto anterior, pesquisadores da Team82, divisão de cibersegurança da Claroty, publicaram análise detalhada documentando vulnerabilidades no controlador Danfoss AK-SM 800A. Conforme relatório técnico, as falhas identificadas permitiriam invasores contornar mecanismos de autenticação padrão e executar código malicioso em dispositivos comprometidos. A Danfoss subsequentemente disponibilizou atualizações corrigindo estas vulnerabilidades críticas.
Padrão de ataques globais emergentes
Este ataque cibernético supermercados apresenta similaridades notáveis com incidentes registrados no final de agosto em aproximadamente uma dúzia de bases militares norte-americanas. Naquela ocasião, comprometimento de sistemas refrigerados provocou perdas extensivas de alimentos em refeitórios e instalações de abastecimento de unidades militares dos Estados Unidos.
A Federação do Comércio e da Distribuição da França (FCD), organização representante do setor varejista nacional, exigiu "total transparência" da Danfoss concernente ao incidente. A entidade afirmou que supermercados implementavam medidas para proteger consumidores e normalizar operações no menor tempo possível. Relatos posteriores indicavam que diversas lojas atingidas já retomavam atividades regularmente.
Repercussões internacionais e segundo foco de ataque
A operadora holandesa Ahold Delhaize, administradora da maior rede de supermercados dos Países Baixos (Albert Heijn) com operações significativas nos Estados Unidos, anunciou estar enfrentando "problema de segurança" em sua infraestrutura digital. A empresa desativou preventivamente múltiplos sistemas para proteção contra ameaças potenciais.
Aplicativo para smartphones da varejista informou clientes que "incidente de segurança cibernética" impedia cumprimento de entregas de compras online. Considerando que pedidos digitais representam aproximadamente 10% das vendas da Albert Heijn, o impacto operacional mostrou-se substancial. Lojas físicas permaneceram abertas, registrando incremento de pedidos de entrega quando concorrentes enfrentavam limitações.
Simultaneamente, sites de operações norte-americanas da Ahold (Stop & Shop, Giant, Hannaford e Food Lion), responsável pela quarta maior rede varejista supermercadista dos EUA, exibiram avisos técnicos de indisponibilidade temporária. A documentação disponível não esclarecia totalmente se conexão direta existia entre o ataque francês e problemas holandeses-americanos ou se constituíam incidentes independentes explorando vulnerabilidades similares.
Impacto setorial e necessidade de resiliência
Christel Delberghe, diretora-geral da Eurocommerce (associação europeia de varejo), ressaltou que "comércio de varejo e atacado desempenha papel essencial no abastecimento europeu com bens dos quais populações dependem cotidianamente". Conforme a executiva, o incidente evidenciava "importância crítica da resiliência em toda cadeia de abastecimento".
As perdas totais do setor não receberam estimativa imediata, refletindo complexidade em quantificar destruição de estoques, custos operacionais e danos reputacionais simultaneamente. E. Leclerc e Auchan, também afetadas conforme indicações, não responderam pedidos de comentários sobre extensão de seus danos específicos. O episódio consolidava-se como recordista em sofisticação e escala entre ataques cibernéticos contra infraestrutura varejista europeia, sinalizando necessidade urgente de fortalecer segurança de sistemas críticos conectados à internet.