Invasão hacker ao Tesouro expõe 30 mil cadastros
Invasão hacker ao Tesouro Nacional atinge dezenas de milhares de cadastros
Um ataque hacker ao Tesouro Nacional foi detectado pela instituição, afetando aproximadamente 30 mil cadastros de usuários do sistema e-Serviços, além de 4 mil chaves PIX vinculadas a beneficiários de transferências governamentais. A descoberta do incidente ocorreu em 4 de novembro de 2026, conforme comunicado oficial divulgado nesta quinta-feira (12).
De acordo com informações da Secretaria do Tesouro Nacional, embora o ataque hacker ao Tesouro Nacional tenha comprometido dados sensíveis, não foram registrados impactos financeiros diretos nem ocorreu dano aos sistemas estruturantes da instituição. O órgão mantém que os mecanismos de segurança implementados permitiram a identificação rápida e contenção do acesso não autorizado.
Dados comprometidos na invasão
O ataque afetou duas bases de dados distintas mantidas pela instituição. A primeira delas constitui o portal e-Serviços, plataforma utilizada para solicitações e acompanhamento de serviços oferecidos pelo Tesouro. Nessa base, foram acessados indevidamente informações de aproximadamente 30 mil cadastros de usuários, incluindo nomes completos, números de CPF e endereços de correio eletrônico.
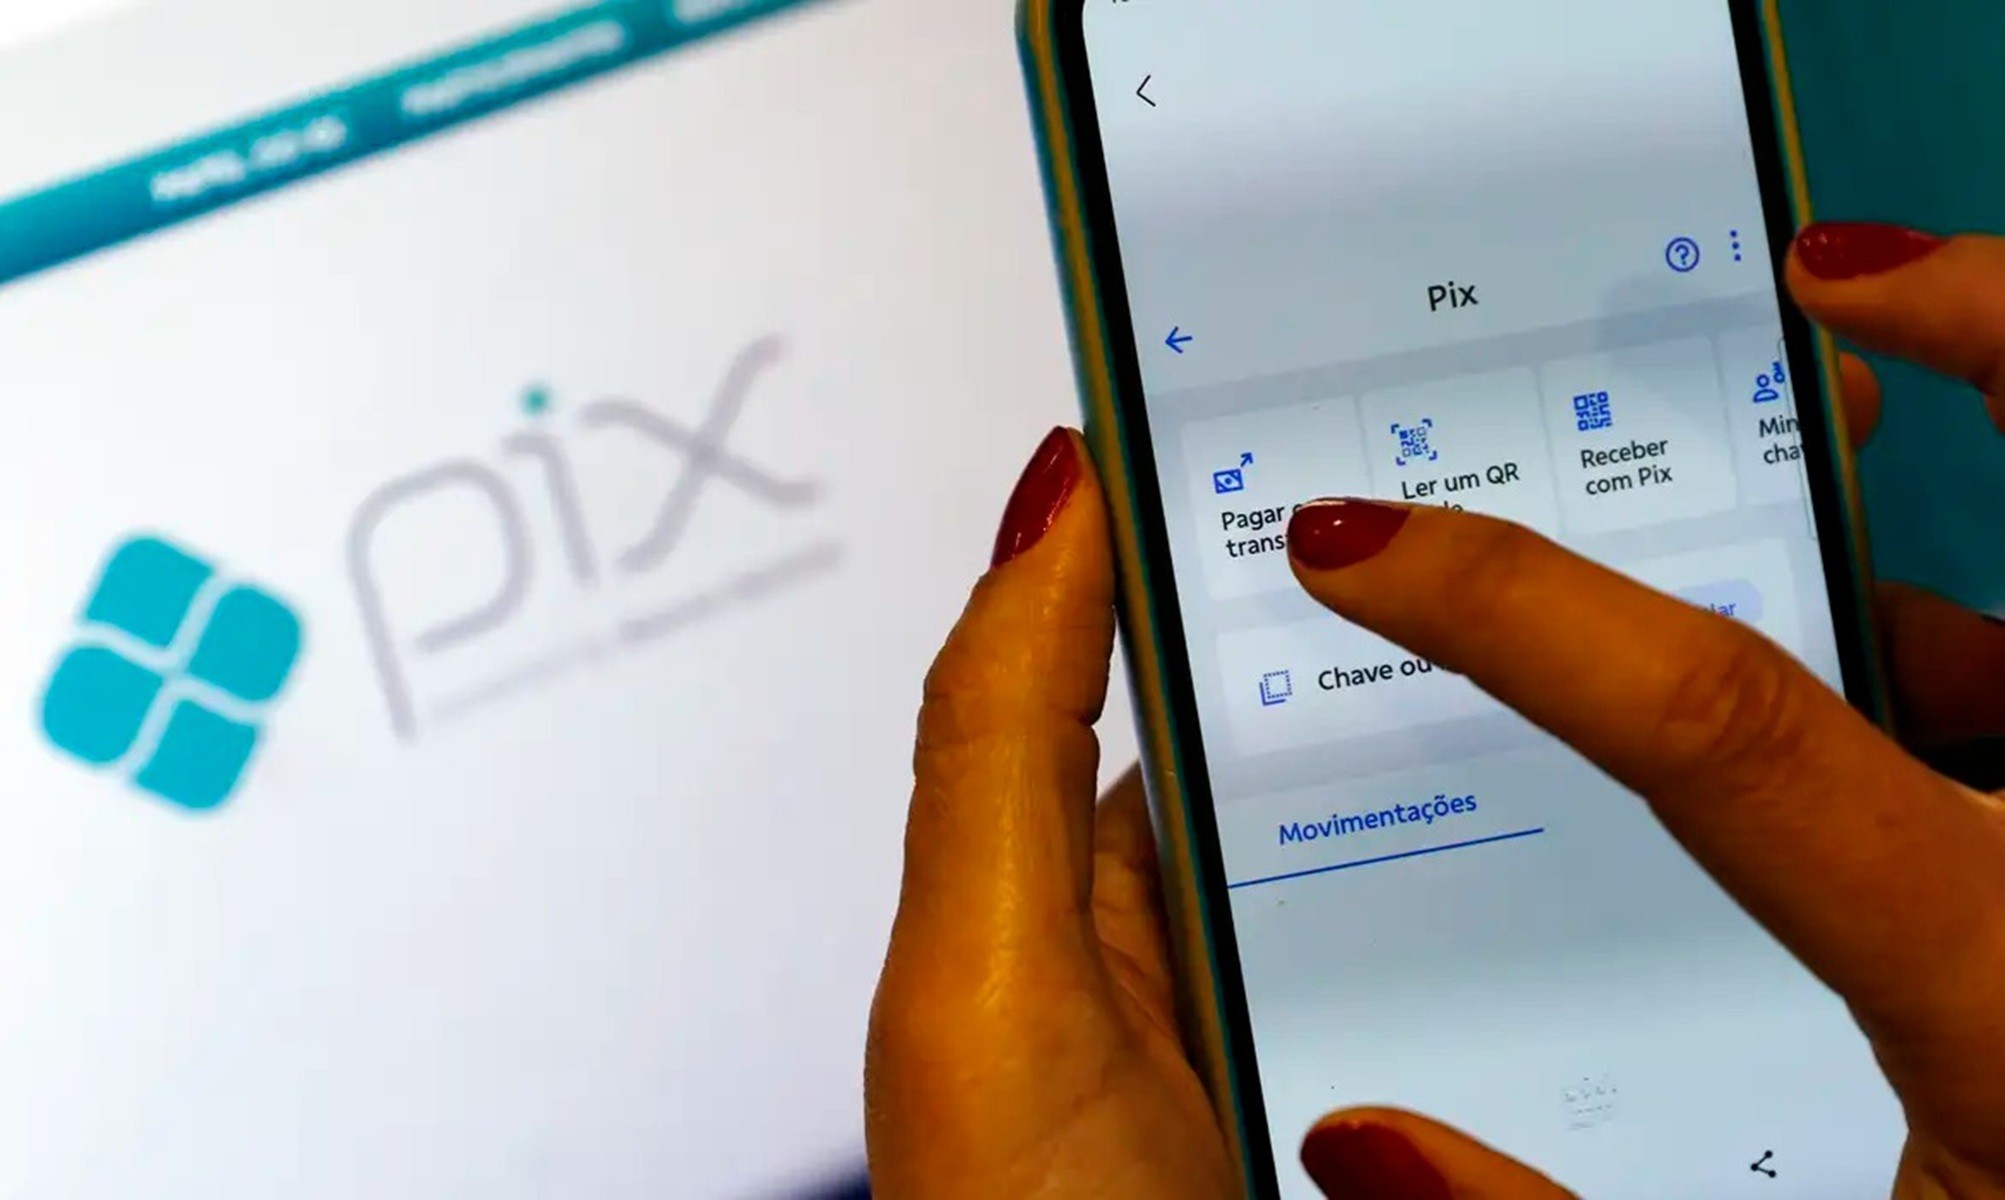
A segunda base de dados comprometida era destinada a consultas e análises internas da instituição. Nela estavam armazenadas cerca de 4 mil chaves PIX de destinatários de pagamentos realizados pelo governo federal. Além das próprias chaves PIX, os criminosos tiveram acesso a dados relacionados a transações já efetuadas, incluindo históricos de pagamentos.
Riscos de fraude e abordagens fraudulentas
Segundo avaliação técnica da Secretaria do Tesouro Nacional, as informações obtidas no ataque podem ser utilizadas por terceiros para elaborar contatos fraudulentos mais persuasivos e convincentes. Os dados reais das vítimas podem conferir credibilidade a tentativas de golpe, facilitando abordagens que se passam por instituições financeiras ou órgãos públicos legítimos.
O cenário de risco foi descrito pela instituição: criminosos podem explorar informações verdadeiras das vítimas para validar mensagens fraudulentas, aumentando significativamente as chances de sucesso em ataques de phishing, engenharia social e esquemas de estelionato. Por essa razão, o Tesouro recomenda que os usuários mantenham vigilância constante contra contatos ou mensagens suspeitas que solicitem informações pessoais, senhas, códigos de autenticação ou pagamentos.
Medidas de segurança e investigação
Em resposta ao incidente, a Secretaria do Tesouro Nacional implementou um conjunto de ações imediatas. O monitoramento dos sistemas foi significativamente reforçado, com a ativação de protocolos avançados de detecção de anomalias. Adicionalmente, medidas complementares de proteção foram colocadas em prática para prevenir novos acessos não autorizados.
Uma investigação técnica foi iniciada para determinar com precisão a origem do ataque, os métodos utilizados pelos invasores e a extensão completa do comprometimento. A instituição enfatiza que seus sistemas de segurança e monitoramento contínuo da rede permitiram identificar e conter o acesso indevido antes que danos maiores pudessem ocorrer.
Comunicação com órgãos competentes
O Tesouro Nacional comunicou formalmente o incidente à Agência Nacional de Proteção de Dados (ANPD), responsável pela fiscalização da conformidade com a Lei Geral de Proteção de Dados. A instituição também informou o Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov), órgão especializado em gerenciar crises de segurança da informação no setor público federal.
Essas comunicações garantem que órgãos reguladores e de segurança estejam alinhados sobre o incidente e possam coordenar esforços para investigação, contenção e prevenção de futuros ataques similares contra infraestruturas críticas governamentais.
Recomendações aos usuários afetados
A Secretaria do Tesouro orienta todos os usuários do portal e-Serviços e potenciais afetados a adotar uma postura defensiva contra tentativas de fraude. Recomenda-se atenção especial a mensagens de texto, e-mails ou chamadas telefônicas que solicitem confirmação de dados pessoais, acesso a contas ou realização de transferências.
As instituições públicas e privadas legítimas nunca solicitam senhas, tokens de segurança ou informações de contas via contato não iniciado pelos usuários. Qualquer dúvida sobre a autenticidade de uma comunicação deve ser verificada entrando em contato diretamente com a instituição através de canais oficiais conhecidos.